
ملخص الحوادث الأمنية: اختراق بيانات الدنمارك، ومهاجم يستخدم الذكاء الاصطناعي، وماكينة قهوة تثير الذعر
31.10.2026
في عدد أكتوبر، تتحوّل قصص الرعب إلى حوادث سيبرانية حقيقية: ملايين السجلات المكشوفة، وخسائر بملايين اليوروهات، ومواجهة جديدة بين FBI ومجموعة ShinyHunters. إليكم التفاصيل.
كابوس في الدنمارك... وكلمة السر 654321
لقطة من فيلم "A Nightmare on Elm Street"، إخراج ويس كرافن (1984).
ما الذي حدث؟ تمكّن مهاجمون من الوصول إلى البيانات الشخصية لما يقرب من 9 ملايين شخص مسجلين في الدنمارك.
كيف حدث ذلك؟ اخترق المهاجمون أنظمة شركة Pays ApS الخاصة، التي تملك صلاحية قانونية للوصول إلى السجل المركزي للسكان في الدنمارك. ووفقاً لما نشرته وسائل الإعلام، كانت ثلاثة حسابات على الأقل، من بينها حساب مسؤول النظام، محمية بكلمة المرور البسيطة "123456".
استولى المهاجمون على أحد الحسابات وشغّلوا برنامجاً لجمع البيانات آلياً. وبين 10 و20 سبتمبر، أرسلوا نحو 14 مليون طلب إلى السجل، ووصلوا إلى الأسماء والعناوين وأرقام الهوية الخاصة بـ8.8 ملايين شخص. لم تتفاعل أنظمة المراقبة مع هذا النشاط غير المعتاد، ولم يُكتشف الأمر إلا في 2 أكتوبر، عندما لاحظ موظف إداري فاتورة مرتفعة بصورة استثنائية مقابل طلبات Pays ApS. عندها أُلغي وصول الشركة إلى السجل وبدأت الشرطة التحقيق.
كانت عواقب كلمات المرور الضعيفة هائلة. يضم السجل قرابة 11 مليون قيد، بما فيها سجلات المتوفين ومن غادروا البلاد، وقد وصل المهاجمون إلى نحو 80% منها. وبما أن عدد سكان الدنمارك الحاليين يقارب 6 ملايين نسمة، فمن الممكن أن يكون الحادث قد مسّ جميع المقيمين فيها.
أمور غريبة... لكن أين الدليل؟
لقطة من مسلسل "Stranger Things"، للمبدعين مات وروس دافر (2016-2025).
ما الذي حدث؟ اتهمت شركة موظفاً سابقاً بإفشاء أسرار تجارية، لكنها عجزت عن تقديم أدلة كافية.
كيف حدث ذلك؟ رفعت شركة في دبي دعوى ضد موظف سابق، متهمةً إياه بالإساءة إلى زملائه والعملاء، وكشف أسرارها التجارية، واستقطاب عملائها. وقالت الشركة إن هذه التصرفات سببت لها أضراراً مالية وأثرت في سمعتها، وطالبت بتعويض قدره 1.4 مليون دولار.
لكن المحكمة رأت أن الشركة لم تقدم ما يكفي لإثبات ادعاءاتها، مثل تسجيلات المحادثات أو لقطات الشاشة للرسائل، فرفضت الدعوى.
|
لحماية الأسرار التجارية، لا يكفي وصف الملفات بأنها "سرية". ينبغي تصنيفها وتقييد الوصول إليها وتسجيل العمليات التي تتم عليها. تعرّف على خطوات حماية الأسرار التجارية الرقمية باستخدام ملصقات التصنيف وكيفية الاستفادة منها في مؤسستك. |
قصة رعب أمريكية... بطلها تسريب البيانات
لقطة من مسلسل "American Horror Story"، من ابتكار رايان مورفي وبراد فالتشوك (2011 - حتى الآن).
ما الذي حدث؟ حصل مهاجمون على بيانات أكثر من 3 ملايين شخص ضمن سجلات شؤون موظفي وزارة الدفاع الأمريكية.
كيف حدث ذلك؟ يحتفظ مركز بيانات شؤون الموظفين التابع لوزارة الدفاع الأمريكية بأكثر من 60 مليون سجل يتعلق بالعسكريين والموظفين المدنيين وأسرهم والمتقاعدين والمحاربين القدامى. وفي أكتوبر 2025، اخترق مهاجمون خوادم الملفات التابعة للمركز، لكن الحادث لم يُكتشف إلا بعد ستة أشهر تقريباً. وخلال تلك الفترة وصلوا إلى بيانات 2.76 مليون شخص على قيد الحياة، و294 ألف شخص متوفى. وشملت البيانات الأسماء وتواريخ الميلاد ومعلومات الاتصال وأرقام الضمان الاجتماعي.
لم تُعرف الجهة المسؤولة عن الهجوم بعد. وأفاد ممثلو البنتاغون بأنهم لم يجدوا مؤشرات على إساءة استخدام المعلومات التي تعرضت للسرقة.
إنهم يتصلون... من داخل الشركة!
لقطة من فيلم "It"، إخراج آندي موسكيتي (2017).
ما الذي حدث؟ انتحل مهاجمون صفة موظفين في شركة Astrana Health للرعاية الصحية وسرقوا معلومات سرية.
كيف حدث ذلك؟ زوّر المهاجمون رقم الهاتف الرسمي لشركة Astrana Health واتصلوا بالموظفين متظاهرين بأنهم زملاء لهم. وبهذه الحيلة، حصلوا على وصول إلى خوادم الشركة وسرقوا معلومات داخلية.
استعانت الشركة بمتخصصين خارجيين في الأمن السيبراني لتحديد النطاق الدقيق للحادث. وبعده، حدّثت الحسابات، وقيّدت استخدام أدوات الوصول عن بُعد، وعززت المراقبة الأمنية.
تسريب بطيء جداً... استمر ثلاث سنوات
لقطة من فيلم "The Horribly Slow Murderer with the Extremely Inefficient Weapon"، إخراج ريتشارد غيل (2008).
ما الذي حدث؟ نشر موظف حكومي، عن غير قصد، بيانات شخصية تخص نحو 400 ألف شخص.
كيف حدث ذلك؟ في عام 2023، نشر موظف في إدارة تمويل الرعاية الصحية بمقاطعة كولومبيا تقارير تتضمن إحصاءات عامة عن المرضى. وبعد ثلاث سنوات، اكتشف تدقيق داخلي أن حقولاً مخفية في تلك الملفات كانت تحتوي طوال الوقت على بيانات شخصية لـ399,086 شخصاً. لم ينتبه الموظف إلى وجودها، وكان بإمكان أي شخص غير مخوّل الاطلاع على العناوين وأرقام التأمين الصحي وتواريخ الميلاد وأسماء الأطباء المعالجين.
الجهة نفسها ارتكبت الخطأ ثم اكتشفته. أزالت الإدارة المعلومات، وأبلغت السلطات الفيدرالية بالحادث، وأجرت مراجعة داخلية. ووفقاً لما أعلنته، لم تظهر أدلة على أن أحداً اطّلع على البيانات أو استخدمها للاحتيال.
الذكاء الاصطناعي يضغط زر التسريع
لقطة من فيلم "Maximum Overdrive"، إخراج ستيفن كينغ (1986).
ما الذي حدث؟ استخدم مهاجم مجهول الذكاء الاصطناعي لسرقة بيانات أكثر من 600 ألف بطاقة مصرفية، ونشر برمجيات خبيثة على أكثر من 100 موقع.
كيف حدث ذلك؟ اعتمد المهاجم على وكلاء للذكاء الاصطناعي لأتمتة الهجمات: يحدد لهم الهدف، فيبحثون بأنفسهم عن الثغرات ويخترقون الأنظمة. وبذلك سرق بيانات أكثر من 600 ألف بطاقة مصرفية نشطة، وزرع برمجيات لسرقة بيانات الدفع من صفحات الويب في ما لا يقل عن 119 موقعاً. ومن بين المتضررين شركة طيران أمريكية كبيرة وسلسلة فنادق ضمن قائمة Fortune 500، ولم تُكشف أسماء المؤسسات. وقد واجه كثير منها فقدان بيانات وتعطلاً في العمليات.
مكالمة مرعبة... بعد تسريب بيانات العملاء
لقطة من فيلم "The Ring"، إخراج غور فيربينسكي (2002).
ما الذي حدث؟ سُرقت نحو 11 مليون من سجلات عملاء Burger King Japan.
كيف حدث ذلك؟ اخترق المهاجمون النظام المسؤول عن إدارة بيانات مستخدمي تطبيق Burger King Japan للهواتف المحمولة. وخلال ستة أيام، نزّلوا بيانات تخص 11.18 مليون عميل، بينها الأسماء وتواريخ الميلاد والجنس والبريد الإلكتروني وأرقام الهواتف وسجلات الطلبات.
اكتشف فريق الشركة الحادث وحظر عناوين IP المخترقة وفتح تحقيقاً. ولم تسجل Burger King Japan حتى ذلك الوقت حالات احتيال أو أضرار أخرى ناجمة عن التسريب، لكنها حذرت العملاء من احتمال تلقي رسائل تصيد أو مكالمات ينتحل أصحابها صفة الشركة.
فرنسا: عندما يحوّل القراصنة الثلاجات إلى أفران
لقطة من فيلم "Dracula"، إخراج لوك بيسون (2025).
ما الذي حدث؟ اخترق مهاجمون أنظمة التحكم بالتبريد في 330 متجراً على الأقل في فرنسا.
كيف حدث ذلك؟ استهدف مهاجمون مجهولون برمجيات التبريد من Danfoss في متاجر تابعة لسلاسل فرنسية كبرى، منها Intermarché وNetto وCarrefour وU. وتركز الهجوم على الأنظمة القديمة التي لم تُثبّت عليها التحديثات الأمنية.
كانت واجهات الويب الخاصة بوحدات تحكم Danfoss متاحة مباشرة عبر الإنترنت لتسهيل الصيانة عن بُعد. عثر عليها المهاجمون وسيطروا على لوحات التحكم ورفعوا درجة الحرارة إلى 50 مئوية، ما أدى إلى تلف الأغذية الطازجة والمجمّدة. ولإخفاء الهجوم، أعادوا ضبط نظام المراقبة (SIEM) حتى يعرض للمهندسين قراءات مضللة بينما كانت المنتجات تذوب.
فتحت نيابة باريس ووحدة مختصة بمكافحة الجرائم السيبرانية تحقيقاً رسمياً. وتُقدّر الخسائر الأولية بعشرات الملايين من اليوروهات، فيما تعتزم سلاسل المتاجر المتضررة مقاضاة Danfoss.
ShinyHunters وFBI: فصل جديد من المواجهة
لقطة من فيلم "Twilight"، إخراج ديفيد سليد (2008).
ما الذي حدث؟ استولت مجموعة ShinyHunters على 3 تيرابايت من البيانات الشخصية المرتبطة بعناصر FBI.
كيف حدث ذلك؟ ShinyHunters مجموعة إجرامية إلكترونية دولية تتخصص في سرقة البيانات وبيعها. وقد ارتبط اسمها بهجمات استهدفت Microsoft وAT&T وSalesforce وLVMH وشركات كبيرة أخرى. ظهرت المجموعة في عام 2019 وسرعان ما جذبت اهتمام مكتب التحقيقات الفيدرالي، الذي تعقّب أفرادها وعطّل منصات مرتبطة بهم.
وفي مايو 2026، أصدر FBI بياناً عن أنشطة المجموعة، واتهمها بالمبالغة في حجم هجماتها والضغط على الضحايا. وبعد أربعة أشهر، اخترق المهاجمون جزءاً من البنية التحتية للمكتب وسرقوا بيانات شخصية لـ5,000 عنصر حالي وسابق. ووفقاً للمكتب، استغلوا ثغرة في نظام كانت تتولى جهة متعاقدة خارجية تأمينه. ووصفت ShinyHunters العملية بأنها "حملة تسويقية لمكافحة التضليل"، وطالبت بتصحيح بيان مايو أو حذفه. وأخبر أفرادها الصحفيين بأنهم لا ينوون نشر البيانات المسروقة.
بعد الهجوم، توقف موقع ShinyHunters على الويب المظلم عن العمل، وأوقفت سلطات إنفاذ القانون في الولايات المتحدة والأردن وهولندا أفراداً بارزين من المجموعة.
ماكينة القهوة التي أرعبت شبكة المنزل
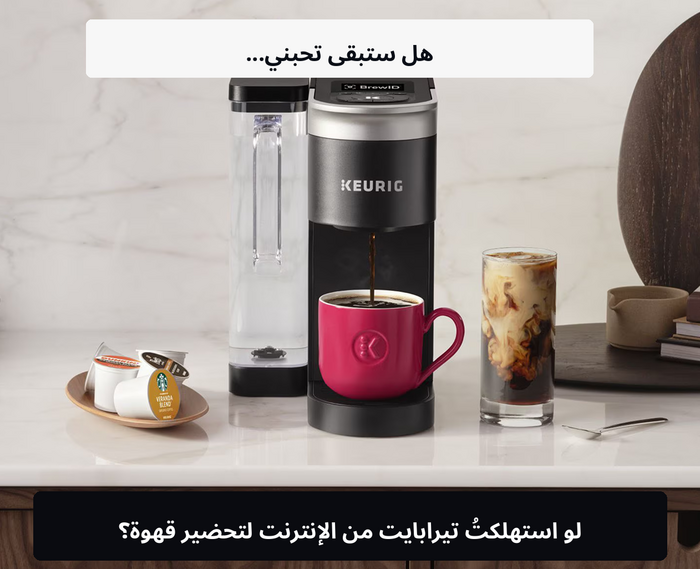
ما الذي حدث؟ أرسلت ماكينة قهوة ذكية نحو 1 تيرابايت من البيانات عبر الشبكة، ما أثار شكوك مالكها.
كيف حدث ذلك؟ لاحظ مبرمج أن ماكينة القهوة الذكية Keurig K-Supreme Smart نقلت 1,008 غيغابايت خلال عشرة أيام. ونشر شكواه على وسائل التواصل الاجتماعي متسائلاً كيف يمكن لجهاز لتحضير القهوة أن يرسل كل هذا القدر من البيانات.
بعد فحص المشكلة، خلص المبرمج إلى أن السبب على الأرجح خلل في مكدس الشبكة أو البرنامج الثابت للجهاز. ففي الظروف العادية، ترسل الماكينة قدراً محدوداً فقط من بيانات التشغيل، مثل الإعدادات وحالة الطاقة وتفاصيل تحضير القهوة ونوع الكبسولات، ولا تملك بيانات شخصية يمكن تسريبها. لكن الخلل ولّد حركة مرور ضخمة أثقلت نقطة الاتصال، وكان معظمها يدور داخل الشبكة المحلية.
أعاد المبرمج تشغيل الماكينة ووضعها في جزء افتراضي منفصل من الشبكة، فتوقف النشاط غير المعتاد.
نصيحة الشهر في الأمن السيبراني: رصد النشاط المشبوه قبل أن يتحول إلى حادث أمني
يكشف اختراق الدنمارك خطر تجاهل كلمات المرور الضعيفة والزيادة غير المعتادة في الاستعلامات. وتُذكّرنا جداول هيئة الصحة في واشنطن بأهمية فحص الملفات بحثاً عن بيانات حساسة مخفية قبل نشرها. ويؤكد نزاع الأسرار التجارية في دبي ضرورة حفظ أدلة التعامل مع المعلومات السرية.
عزّز حماية البيانات باستخدام SearchInform FileAuditor (DCAP) لاكتشاف البيانات الحساسة وتصنيفها وتدقيق الوصول وأنشطة الملفات، و Risk Monitor (Next-Gen DLP) لمراقبة نشاط المستخدمين ومنع تسرب البيانات.
 اشترك لتصلك أحدث المقالات والأوراق البيضاء.
نناقش اتجاهات الصناعة ونقدّم نصائح للتعامل مع تسرب البيانات و حوادث أمن المعلومات.
يتم التعرف على حلول SearchInform بواسطة


اشترك للحصول على ملخص شهري لأبرز حوادث الأمن السيبراني – واحصل مجانًا على دليلنا حول دور DLP في إيقاف الاختراقات والحد من المخاطر الداخلية.