
9 قدرات أساسية يجب أن يوفرها نظام DLP من الجيل الجديد
صُممت أنظمة منع تسرب البيانات (DLP) في الأصل لمنع خروج المعلومات السرية من المؤسسة. أما اليوم، فمن المتوقع أن تقدم منصات DLP المتقدمة أكثر بكثير من مجرد منع تسرب البيانات.
تطورت Next-Gen DLP إلى منصة أوسع لحماية الأعمال. فهي تساعد المؤسسات على تحديد مخاطر الداخل، واكتشاف الاحتيال المؤسسي، والتحكم في استخدام الذكاء الاصطناعي، وتصنيف البيانات الحساسة، وفهم العمليات الداخلية بشكل أفضل، وتقليل التكاليف التشغيلية غير الضرورية.
ما القدرات الأساسية التي يجب أن تتوافر في Next-Gen DLP؟
ينبغي أن يوفر حل Next-Gen DLP تسع قدرات رئيسية:
- اكتشاف البيانات وتصنيفها
- منع تسرب البيانات
- النسخ الاحتياطي الآلي للمعلومات الحرجة
- تحليل مخاطر الداخل وسلوك المستخدم
- التحكم في استخدام الذكاء الاصطناعي
- العلامات المائية وإمكانية تتبع البيانات
- تحليلات استخدام البرمجيات والأجهزة
- تحليلات القوى العاملة والموارد البشرية
- تحليلات عمليات الأعمال والقيمة عبر الإدارات
توسّع هذه القدرات مجتمعةً دور DLP من أداة أمنية إلى منصة أوسع لحماية البيانات وإدارة مخاطر الداخل وتحليل الأعمال.
لننظر إلى كل قدرة بمزيد من التفصيل.
1. اكتشاف البيانات وتصنيفها
تبدأ حماية البيانات الفعالة بمعرفة مكان وجود المعلومات الحساسة وكيف ينبغي تصنيفها. فبيانات الشركات موزعة بين محطات العمل، والمستودعات الداخلية، والتخزين السحابي وبيئات أخرى.
يمكن لمكوّن FileAuditor ضمن Next-Gen DLP اكتشاف بيانات المؤسسة تلقائياً عبر محطات العمل والمستودعات الداخلية والتخزين السحابي وبيئات أخرى، وتحليل محتوى الملفات، وتصنيف المستندات حسب درجة حساسيتها، وتحديد المعلومات المخزنة خارج الضوابط الأمنية المعتمدة.
ويكتسب ذلك أهمية خاصة بالنسبة إلى بيانات الظل (Shadow Data): وهي معلومات مؤسسية نُسخت أو نُقلت أو خُزنت في مواقع قد لا تكون معروفة لفريق الأمن.
- فعلى سبيل المثال، قد تبقى مستندات سرية على أجهزة الموظفين، أو تظهر في خدمات تخزين سحابي غير مصرح بها، أو تتكرر داخل مجلدات مشتركة، أو توجد في مستودعات ذات صلاحيات وصول غير مناسبة.
من دون الاكتشاف والتصنيف المستمرين، قد تبقى هذه البيانات خارج نطاق الرقابة الأمنية وتخلق مخاطر كبيرة.
2. منع شامل لتسرب البيانات
يجب أن يكون DLP الحديث قادراً على اكتشاف تسرب البيانات الحساسة ومنعه بغض النظر عن الشكل الذي تُخزن أو تُنقل به المعلومات. ويشمل ذلك الملفات والمستندات، والنصوص الخام، والصور، والمستندات الممسوحة ضوئياً، والأرشيفات، والشيفرة المصدرية، والتسجيلات الصوتية وغيرها من أنواع المحتوى. وتساعد تقنيات متقدمة مثل OCR وتحويل الكلام إلى نص وتحليل تشابه المحتوى في اكتشاف المعلومات المحمية حتى عند تغيير شكلها.
ولا تقل تغطية القنوات أهمية. ينبغي أن يراقب حل DLP الحديث القنوات الرئيسية التي يستخدمها الموظفون لتبادل بيانات الشركة أو نقلها، بما في ذلك البريد الإلكتروني، ومتصفحات الويب، والخدمات السحابية، وتطبيقات Microsoft 365، ومنصات المراسلة الفورية والتعاون، وأجهزة USB، والطابعات، وموارد الشبكة، وأدوات الوصول عن بُعد مثل RDP وTeamViewer وAnyDesk. وكلما اتسعت التغطية، أصبحت الحماية أكثر شمولاً.
3. النسخ الاحتياطي الآلي للمعلومات الحرجة
يمكن لـ Next-Gen DLP توفير نسخ احتياطي آلي للمعلومات المهمة للأعمال.
تستطيع الأنظمة المتقدمة استخدام تحليل المحتوى لتحديد المعلومات التي ينبغي الاحتفاظ بها. وبدلاً من نسخ كل شيء واستهلاك سعة تخزين كبيرة، يحفظ النسخ الاحتياطي المدرك للمحتوى فقط البيانات السرية أو الحرجة ذات الصلة.
يساعد ذلك على حماية المعلومات المهمة من الحذف أو التخريب أو التغييرات غير المصرح بها، كما يدعم التحقيقات في الحوادث من خلال الاحتفاظ بنسخ أصلية.
4. تحليل مخاطر الداخل وسلوك المستخدم
لم تعد مخاطر الأعمال اليوم تقتصر على تسرب البيانات.
تواجه المؤسسات أيضاً تهديدات داخلية أوسع، مثل الاحتيال المؤسسي، بما في ذلك التلاعب بالمستندات والتزوير، والتجسس المؤسسي، والتخريب، ومخططات الرشاوى والعمولات غير المشروعة، إضافة إلى إساءة استخدام المعلومات السرية وتضارب المصالح وغير ذلك من السلوكيات المشبوهة أو الضارة المحتملة من جانب الموظفين. ويمكن أن تؤدي هذه الحوادث إلى خسائر مالية وأضرار كبيرة بالسمعة.
لذلك يجب ألا يراقب حل DLP الحديث عمليات نقل البيانات فقط، بل أيضاً نشاط المستخدم وأنماط السلوك عبر أنظمة المؤسسة. ومن خلال تحليل الاتصالات، وعمليات الملفات، ونشاط الويب، واستخدام التطبيقات وغيرها من تصرفات الموظفين، يمكن للنظام اكتشاف الحالات الشاذة ومجموعات مؤشرات المخاطر التي قد تشير إلى تطور تهديد داخلي قبل تحوله إلى حادث خطير.
تساعد تحليلات سلوك المستخدم والكيانات (UEBA) على اكتشاف أنماط قد تشير إلى مخاطر داخلية، مثل وصول الموظف إلى ملفات خارج نطاق عمله المعتاد، أو جمع كميات غير معتادة من البيانات، أو استخدام أدوات غير مصرح بها، أو محاولة تجاوز الضوابط الأمنية، أو حدوث تغير مفاجئ في نمط العمل المعتاد. وهذا يساعد فرق الأمن على تحديد المستخدمين ذوي المخاطر المحتملة والتهديدات الناشئة في مرحلة مبكرة.
5. التحكم في استخدام الذكاء الاصطناعي
أوجد الذكاء الاصطناعي التوليدي قناة جديدة لمخاطر أمن البيانات لم تُصمم معماريات DLP التقليدية في الأصل للتعامل معها.
يستخدم الموظفون خدمات الذكاء الاصطناعي بشكل متزايد لتلخيص المستندات، وإعداد رسائل البريد الإلكتروني، وتحليل المعلومات، وتنفيذ مهام يومية أخرى. وقد تحسن هذه الأدوات الإنتاجية، لكنها تفتح أيضاً طرقاً جديدة لخروج المعلومات السرية من البيئة المؤسسية.
على سبيل المثال، قد يقوم الموظفون بـ:
- رفع مستندات سرية إلى خدمات ذكاء اصطناعي عامة؛
- لصق نصوص حساسة داخل المطالبات (prompts)؛
- كشف بيانات شخصية أو خاضعة للتنظيم دون قصد؛
- إعادة صياغة المعلومات بطرق قد تتجاوز الضوابط الأمنية التقليدية.
يمكن لـ Next-Gen DLP مساعدة المؤسسات على مراقبة هذه التفاعلات، والتحكم في الوصول إلى خدمات الذكاء الاصطناعي، واكتشاف محاولات إخفاء المعلومات الحساسة لتجاوز آليات الحماية. ويساعد ذلك فرق الأمن على فهم كيفية استخدام الذكاء الاصطناعي داخل المؤسسة وتقليل مخاطر تعرض البيانات السرية عبر الأدوات الناشئة.
للمزيد حول كيفية حماية استخدام الذكاء الاصطناعي باستخدام حلول DLP الحديثة، راجع الورقة البيضاء من SearchInform بعنوان "الذكاء الاصطناعي كقناة لتسرب البيانات".
6. العلامات المائية
من أخطر سيناريوهات تسرب البيانات ذلك الذي يتجاوز الضوابط التقليدية للبريد الإلكتروني والتخزين السحابي والأجهزة القابلة للإزالة وغيرها من القنوات المراقبة: قيام موظف بتصوير معلومات سرية معروضة على الشاشة.
يمكن لمنصات Next-Gen DLP معالجة هذا الخطر باستخدام العلامات المائية. إذ يساعد المعرّف الفريد المضمّن في المعلومات المعروضة أو المعالجة مختصي الأمن على تحديد محطة العمل أو المستخدم المرتبط بمستند أو لقطة شاشة أو صورة متسربة.
وبذلك تؤدي العلامات المائية وظيفتين. أولاً، تعزز إمكانية التتبع؛ فإذا ظهرت معلومات محمية خارج الشركة، يحصل المحققون على أدلة إضافية قد تساعد على تحديد مصدرها. ثانياً، تؤدي دوراً رادعاً؛ فمعرفة الموظفين بإمكانية ربط المعلومات السرية بهم قد تقلل احتمال سرقتها أو كشفها عمداً.
7. تحليلات استخدام البرمجيات والأجهزة
يمكن لـ Next-Gen DLP تزويد فرق تقنية المعلومات ببيانات تتجاوز الأحداث الأمنية التقليدية من خلال جمع معلومات عن البرمجيات والأجهزة ونشاط المستخدم. ويساعد ذلك على تحديد المخاطر الأمنية والإنفاق غير الضروري معاً.
يمكن لتقارير استخدام البرمجيات أن تكشف التطبيقات غير المصرح بها أو غير المرخصة، وأدوات الوصول عن بُعد التي قد تشكل خطراً، وتقنيات Shadow IT، وتراخيص البرامج غير المستخدمة، والاشتراكات المكررة. كما يمكن لمراقبة الأجهزة والبنية التحتية أن تقدم معلومات عن حركة الشبكة، واستخدام التخزين، وحمل الموارد.
تدعم هذه التحليلات الأمن وتحسين التكاليف معاً، إذ تساعد فرق تقنية المعلومات على إزالة البرمجيات الخطرة أو غير الضرورية، وخفض الإنفاق على الخدمات قليلة الاستخدام، والاستفادة من البنية التحتية المؤسسية بكفاءة أكبر.
8. تحليلات القوى العاملة والموارد البشرية
يمكن لـ Next-Gen DLP تزويد إدارات الموارد البشرية والمديرين ببيانات موضوعية حول كيفية تنظيم العمل داخل الشركة.
يمكن للمعلومات التي يتم جمعها عبر مراقبة الإنتاجية أن تساعد المؤسسات على:
- تحديد الموظفين الذين يعملون ساعات إضافية بصورة منتظمة؛
- اكتشاف أعباء العمل المفرطة المحتملة؛
- رصد مؤشرات عدم الرضا أو الصراعات الداخلية؛
- تحديد الخمول المتكرر؛
- تقييم مشاركة الموظفين؛
- تحديد القادة غير الرسميين أو الموظفين ذوي إمكانات الترقية؛
- اتخاذ قرارات أكثر استناداً إلى الأدلة بشأن التنقلات والتعيينات.
وهذا يمنح الإدارة مصدراً إضافياً للمعلومات لاتخاذ قرارات بشأن توزيع أعباء العمل، والاحتفاظ بالموظفين، والتنقلات والتعيينات، مع تقليل الحاجة إلى أدوات منفصلة لمراقبة نشاط الموظفين.
9. تحليلات عمليات الأعمال والقيمة عبر الإدارات
يمكن لـ Next-Gen DLP تحويل البيانات الأمنية المجمعة إلى معلومات قابلة للاستخدام من جانب إدارات مختلفة ولأهداف أعمال متعددة. ومن خلال تحليل الاتصالات ونشاط المستخدم، تستطيع المؤسسات التحقيق في شكاوى العملاء، وتقييم جودة التواصل، وتحديد الاختناقات في العمليات، ودعم الالتزام بالسياسات الداخلية والمتطلبات التنظيمية.
وبذلك تمتد قيمة DLP إلى ما بعد فريق الأمن: يمكن لمختصي الامتثال استخدام البيانات في إعداد التقارير، ويمكن للمديرين تحسين سير العمل وجودة الخدمة، بينما تحصل الإدارة العليا على فهم أفضل للمخاطر التشغيلية والعمليات في مختلف أنحاء المؤسسة.
للاطلاع على حالات استخدام عملية بمزيد من التفصيل، راجع مقال "كيف تساعد حلول DLP أقسام الأعمال".
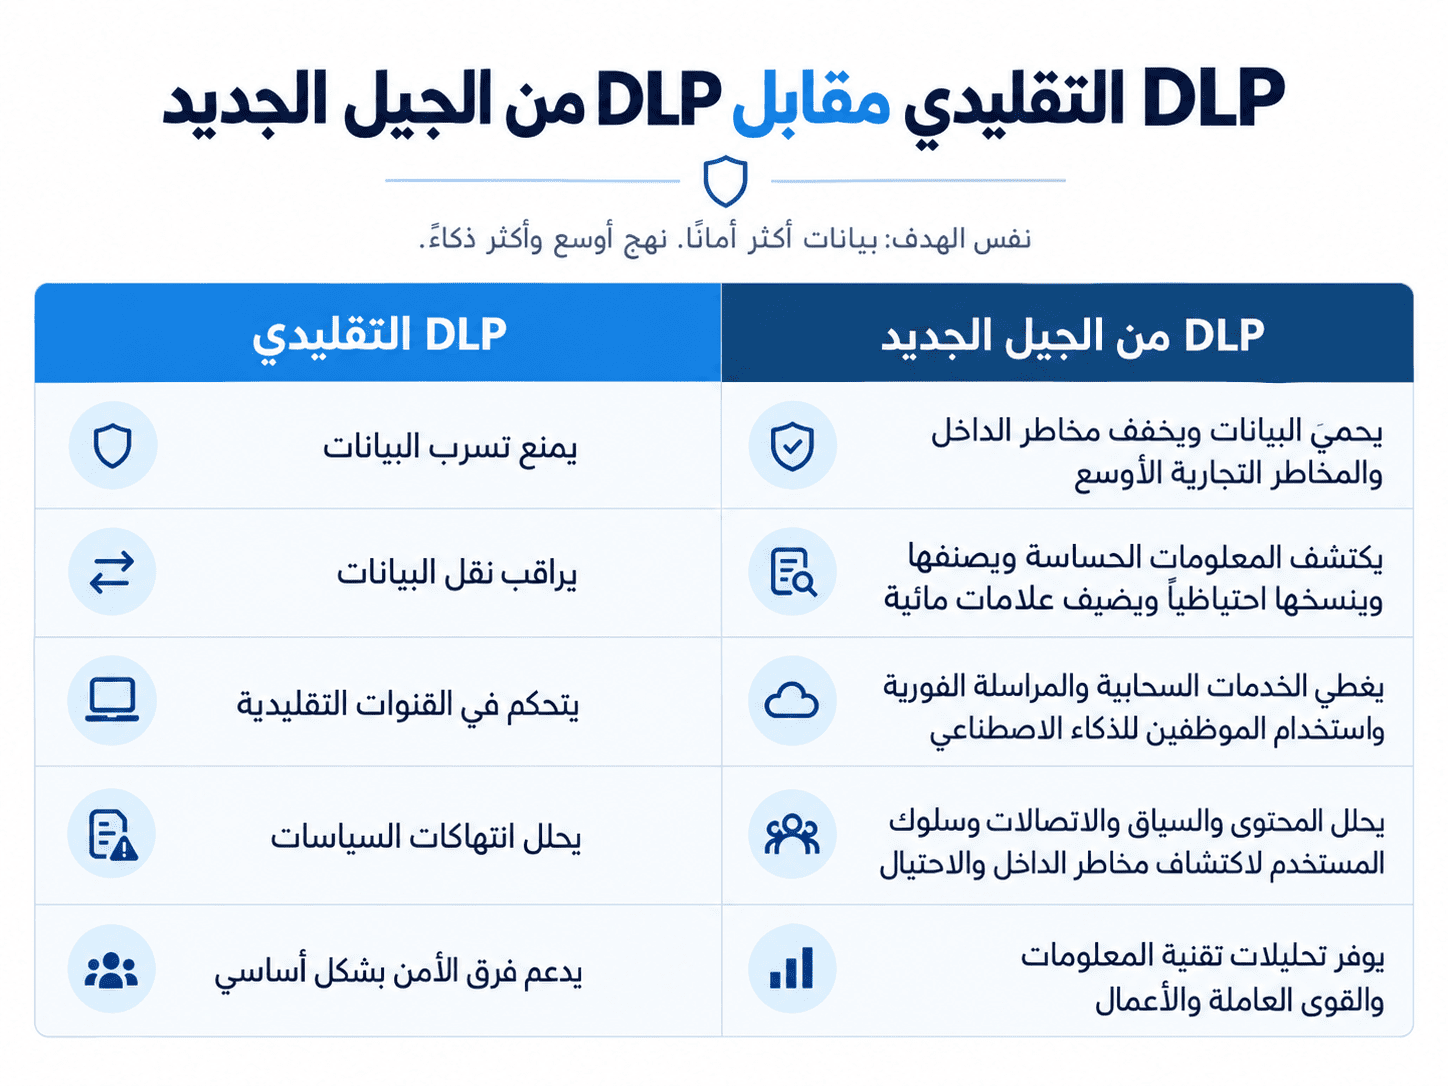
DLP التقليدي مقابل Next-Gen DLP
يمكن تلخيص الفرق بين النهجين على النحو التالي:
الخلاصة
لم يعد DLP الحديث مجرد أداة لحظر نقل البيانات السرية، بل أصبح منصة لحماية الأعمال.
من خلال الجمع بين اكتشاف البيانات وتصنيفها، والنسخ الاحتياطي للبيانات الحرجة، والتحكم في استخدام الذكاء الاصطناعي، والعلامات المائية، وتحليلات تقنية المعلومات، وتحليلات القوى العاملة، وتحليل مخاطر الداخل، وتحليلات عمليات الأعمال ضمن منصة موحدة، تجمع Next-Gen DLP وظائف أمنية وتجارية متعددة في نظام واحد.
بالنسبة إلى فرق الأمن، يعني ذلك فهماً أفضل للبيانات الحساسة والمخاطر المرتبطة بالموظفين. وبالنسبة إلى تقنية المعلومات والموارد البشرية والامتثال والإدارة، يعني ذلك الوصول إلى معلومات تساعد على تحسين التكاليف وسير العمل ودعم قرارات أكثر استنارة.
SearchInform Risk Monitor منصة Next-Gen DLP تجمع حماية البيانات والحد من التهديدات الداخلية وتحليل عمليات الأعمال ضمن منصة واحدة لتحقيق حماية شاملة بزاوية 360 درجة. جرّب Risk Monitor مجاناً.
نبذة عن SEARCHINFORM
SearchInform شركة موردة لمنتجات أمن المعلومات وإدارة المخاطر، كما تقدم خدمات MSS. تضم قاعدة عملاء الشركة أكثر من 4000 شركة في أكثر من 20 دولة. واليوم، يقدم الفريق منتجات وخدمات للحماية الشاملة من التهديدات الداخلية على جميع مستويات أنظمة المعلومات المؤسسية: FileAuditor (حل من فئة DCAP) ؛ ونظام DLP بوظائف موسعة؛ و Risk Monitor (منصة متقدمة للحد من التهديدات الداخلية)؛ ونظام SIEM؛ وخدمة الاستعانة بمصادر خارجية في مجال أمن المعلومات.
 اشترك لتصلك أحدث المقالات والأوراق البيضاء.
نناقش اتجاهات الصناعة ونقدّم نصائح للتعامل مع تسرب البيانات و حوادث أمن المعلومات.


اشترك للحصول على ملخص شهري لأبرز حوادث الأمن السيبراني – واحصل مجانًا على دليلنا حول دور DLP في إيقاف الاختراقات والحد من المخاطر الداخلية.