
كيف تساعد أنظمة منع تسرب البيانات في مراقبة المستخدمين ذوي الصلاحيات المرتفعة
12.11.2026
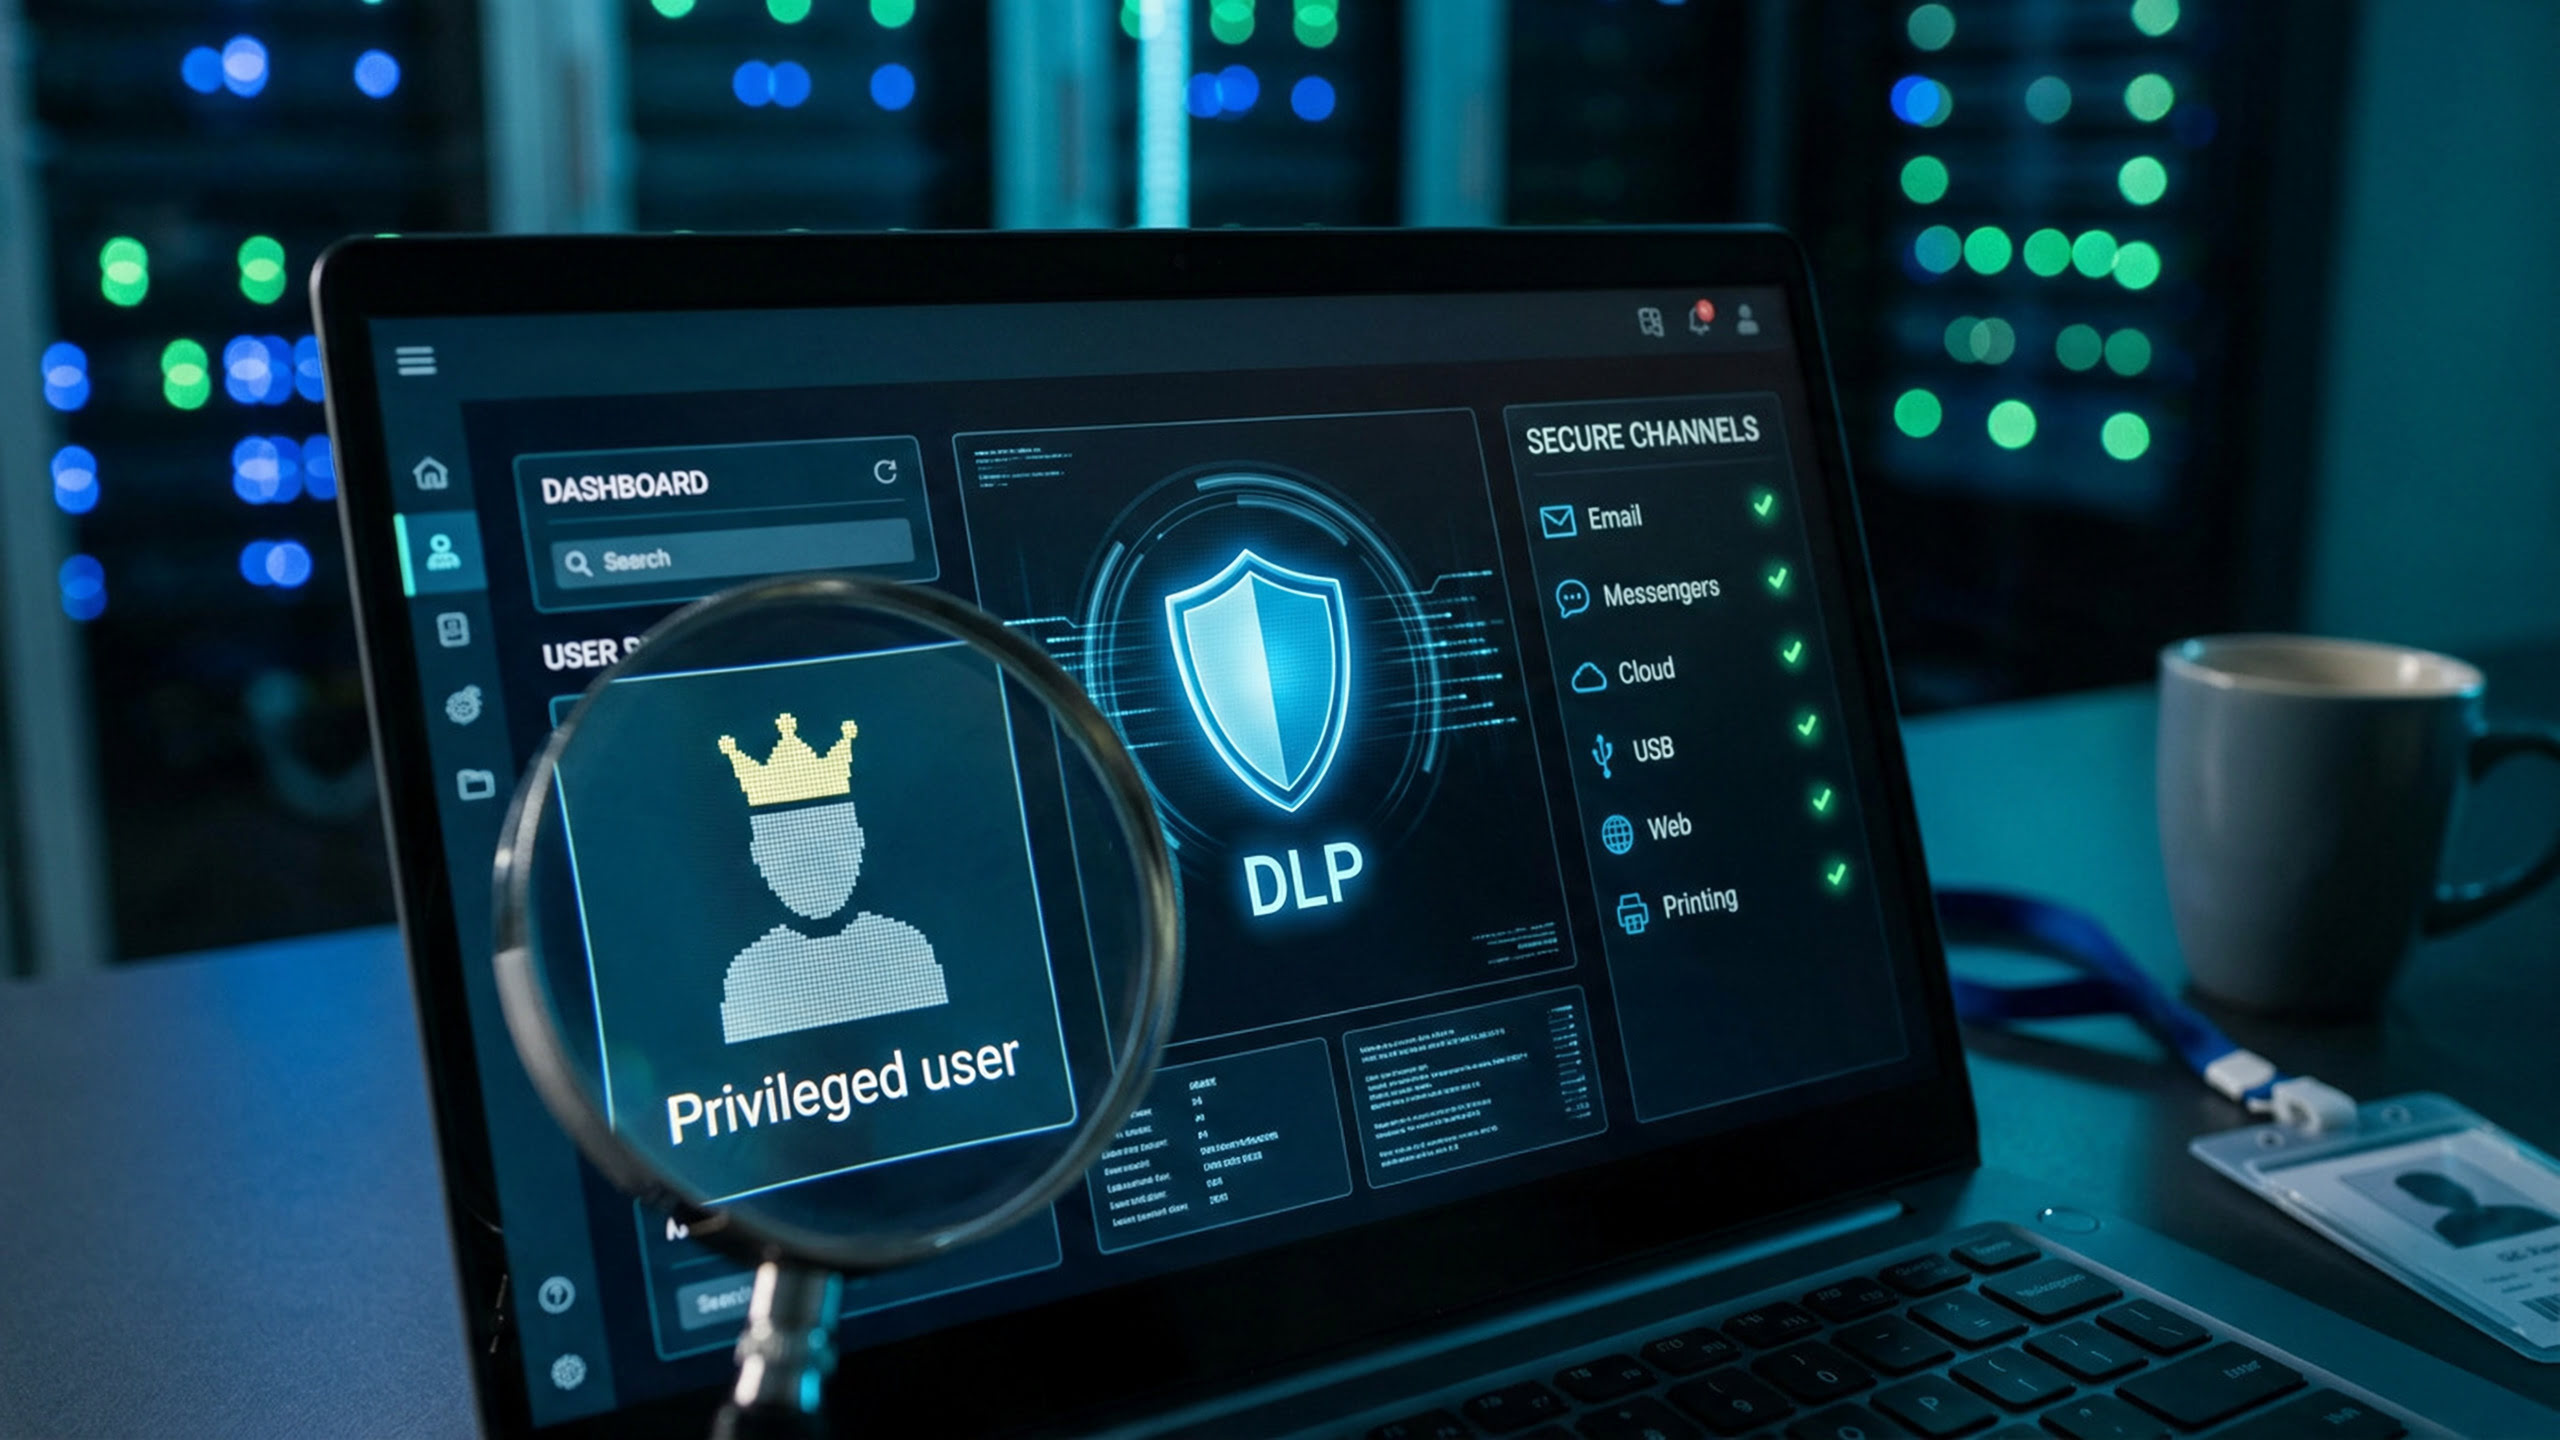 يزن رحمة، خبير الأمن السيبراني لدى SearchInform
توجد حسابات لمستخدمين ذوي صلاحيات مرتفعة في كل بيئة تقنية معلومات مؤسسية. وقد يكون أصحابها موظفين داخل الشركة، مثل مسؤولي الأنظمة، أو أطرافاً خارجية، مثل المتعاقدين والمطورين العاملين بنظام الاستعانة بمصادر خارجية. ويتمتع هؤلاء جميعاً بصلاحيات وصول موسعة إلى موارد تقنية المعلومات، ما يجعلهم مصدراً محتملاً للمخاطر.
في أكتوبر 2025، رفعت Intel دعوى قضائية زعمت فيها أن أحد مهندسيها نسخ نحو 18,000 ملف تابع للشركة، بينها ملفات تحمل تصنيف "Intel Top Secret"، إلى وحدة تخزين شبكية شخصية. ووفقاً للدعوى، حدث النقل المزعوم بعد إبلاغ المهندس بإنهاء خدمته، بينما كان لا يزال موظفاً في الشركة.
كيف يمكن للشركات الحد من هذه المخاطر؟ أوضح في هذا المقال كيف استخدمت شركة هندسية وإنشائية كبيرة، وهي أحد عملاء SearchInform، نظام DLP لاكتشاف تهديد داخلي، وجمعت بين DLP وإدارة الوصول ذي الصلاحيات المرتفعة (PAM) لتعزيز الرقابة على هؤلاء المستخدمين.
هل كان السبب خطأً من مسؤول النظام؟
توقفت إحدى مجموعات خوادم الخدمات الطرفية (terminal server farm) لدى العميل عن العمل. ولم تُظهر مراقبة البنية التحتية أي أعطال تقنية، كما لم تسجل أنظمة أمن المعلومات أنشطة مشبوهة. وأشار مسؤول تقنية المعلومات المكلف بالخدمة إلى احتمال تسرب اسم المستخدم وكلمة المرور الخاصة به نتيجة اختراق مزعوم لشبكته المنزلية.
لمعرفة ما حدث، فحص فريق أمن المعلومات لدى العميل بدقة نشاط المسؤول في Server Manager، أداة إدارة Windows Server التي استُخدمت لتعطيل مجموعة الخوادم الطرفية. وراجع الفريق أيضاً سجلات الشبكة الخاصة بأنظمة الوصول عن بُعد وجميع سجلات الأمن المتاحة. ثم أظهر SearchInform Risk Monitor، نظام DLP من الجيل الجديد، العمليات التي كانت تعمل على جهاز المسؤول بالتزامن مع Server Manager. وقد أتاح ذلك مكوّن ProgramController المخصص لمراقبة التطبيقات وتتبع أنشطة المستخدمين على أجهزة العمل.
لم يكشف التحقيق عن أي عمليات مشبوهة. وتبيّن أن المسؤول حذف مجموعة الخوادم عن طريق الخطأ بنفسه من خلال Server Manager، لكنه لم يبلغ مديره أو فريق أمن المعلومات بما حدث. واستبعد التحقيق وجود وصول غير مصرح به، وأكد أن توقف الخدمة نتج عن خطأ إداري. وتُركت أسباب تصرف المسؤول لتتعامل معها الإدارة.
برنامج تجسس على جهاز موظف في قسم تقنية المعلومات
رصد SearchInform Risk Monitor حادثة أخرى. فمن خلال ProgramController، اكتشف فريق أمن المعلومات أن موظفاً في قسم تقنية المعلومات ثبّت برنامجاً غير مرخص لالتقاط لقطات الشاشة على جهازه. وكشف MailController، مكوّن مراقبة البريد الإلكتروني الذي يتتبع الرسائل الواردة والصادرة، عن خاصية مريبة في البرنامج: إذ كان يرسل كل لقطة شاشة يلتقطها عبر بروتوكول SMTP إلى نطاق تابع لمطوّره.
استخدم الفريق ProgramController لتحديد قيم التجزئة (hashes) لملفات التطبيق وطريقة تثبيته وتفاصيل أخرى ذات صلة. ثم ضبط قواعد لحظر تشغيله في Risk Monitor وبرنامج مكافحة الفيروسات لدى الشركة لمنع استخدامه مجدداً. وبالفعل، كان البرنامج يعمل كأداة تجسس تسرّب البيانات. ونظراً إلى أن مستخدمه يعمل في قسم تقنية المعلومات، فقد تحتوي لقطات الشاشة على معلومات حساسة عن البنية التحتية للشركة، ما يخلق خطر تعرضها للاختراق لاحقاً.
ساعد نظام DLP على احتواء التهديد. فقد حظر الفريق البرنامج واستخدم Risk Monitor للتحقق من وجود مؤشرات على كشف بيانات بالغة الحساسية. ولم يجد التحقيق دليلاً على تسرب معلومات حرجة.
لماذا تُعد المراقبة مهمة؟
تضم الشركة فريقاً كبيراً من مسؤولي الأنظمة والمطورين ومختبري البرمجيات وغيرهم من متخصصي تقنية المعلومات. ويتمتع جميعهم بصلاحيات وصول موسعة إلى الأنظمة المؤسسية، ما يزيد مخاطر أمن المعلومات. لذلك تصنفهم الشركة ضمن فئات المستخدمين الأعلى خطراً، ووضعت إجراءات داخلية صارمة لمراقبة أنشطتهم وإدارة هذه المخاطر:
- لا يحصل الموظفون على صلاحيات وصول موسعة إلى أنظمة تقنية المعلومات إلا بعد تقديم طلب. ويجب أن يوضح كل طلب مبررات الحاجة إلى الوصول ومستوى الصلاحيات المطلوب، وفي بعض الحالات المدة المحددة التي تستلزم تلك الصلاحيات. ويشترط اعتماد كل طلب من رئيسي قسمي تقنية المعلومات وأمن المعلومات.
- تجري الشركة عمليات تدقيق منتظمة لجميع الأنظمة للكشف عن صلاحيات الوصول الزائدة وحسابات المستخدمين غير الضرورية. ويخضع موظفو أمن المعلومات للفحوص نفسها. وتستخدم الشركة لهذا الغرض نظام إدارة الوصول ذي الصلاحيات المرتفعة (PAM)، الذي يتيح إدارة مركزية للحسابات ذات الامتيازات، بما في ذلك كلمات المرور ومفاتيح الوصول. ويساعد ذلك على تقليل احتمال الوصول غير المصرح به إلى الموارد المؤسسية.
- المستخدمون ذوو الصلاحيات المرتفعة بشر في المقام الأول؛ فقد يخطئون أو يتعمدون تعطيل العمليات أو يتسببون في تسرب البيانات، وغير ذلك. ولهذا تراقب الشركة جميع المستخدمين دون استثناء باستخدام Risk Monitor. ويساعد الحل فريق أمن المعلومات على إجراء تحقيقات مفصلة وتحديد ما حدث عند وقوع مشكلة.
يوفر Risk Monitor أيضاً أدوات مخصصة لمراقبة المستخدمين ذوي الصلاحيات المرتفعة. فمثلاً، يمكن للشركة تحديد سيناريوهات آمنة لاستخدام أدوات الوصول عن بُعد، ومراقبة استخدامها، وحظر الإجراءات الخطرة.
تكون مراقبة المستخدمين ذوي الصلاحيات المرتفعة أكثر فاعلية عند الجمع بين الإجراءات التنظيمية والضوابط التقنية. وقد أثبت الجمع بين نظامي DLP وPAM فاعليته لدى هذا العميل؛ إذ يوفر DLP رؤية واضحة لأنشطة المستخدمين ذوي الصلاحيات المرتفعة، ويساعد على كشف السلوك المريب وإجراء تحقيقات أمنية مفصلة، بينما يكمل PAM هذه الإمكانات عبر إدارة الوصول المميز.
نبذة عن SEARCHINFORM
SearchInform شركة موردة لمنتجات أمن المعلومات وإدارة المخاطر، كما تقدم خدمات MSS. تضم قاعدة عملاء الشركة أكثر من 4000 شركة في أكثر من 20 دولة. واليوم، يقدم الفريق منتجات وخدمات للحماية الشاملة من التهديدات الداخلية على جميع مستويات أنظمة المعلومات المؤسسية: FileAuditor (حل من فئة DCAP) ؛ ونظام DLP بوظائف موسعة؛ و Risk Monitor (منصة متقدمة للحد من التهديدات الداخلية)؛ ونظام SIEM؛ وخدمة الاستعانة بمصادر خارجية في مجال أمن المعلومات.
 اشترك لتصلك أحدث المقالات والأوراق البيضاء.
نناقش اتجاهات الصناعة ونقدّم نصائح للتعامل مع تسرب البيانات و حوادث أمن المعلومات.
يتم التعرف على حلول SearchInform بواسطة


اشترك للحصول على ملخص شهري لأبرز حوادث الأمن السيبراني – واحصل مجانًا على دليلنا حول دور DLP في إيقاف الاختراقات والحد من المخاطر الداخلية.